AI Governance & sicurezza
AI Governance aziendale: policy, AI Literacy e controlli nell’era dell’AI Act (il modello HT&T)
L’intelligenza artificiale è ormai parte dei processi di marketing, sviluppo software, analisi dei dati e produzione dei contenuti. Per un’azienda, però, la domanda non dovrebbe essere soltanto “la nostra agenzia utilizza l’AI?”, ma soprattutto “come la utilizza e quali controlli applica?”.
In breve
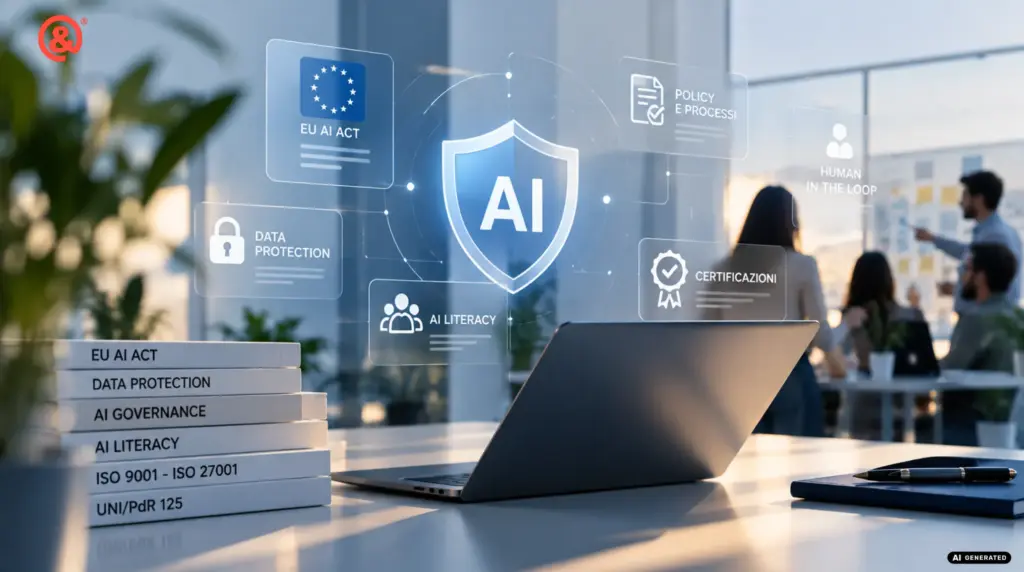
- Dal 2 febbraio 2025 l’Art. 4 dell’AI Act chiede a chi usa sistemi di AI in azienda di adottare misure per sviluppare l’AI Literacy del personale. Dal 3 agosto 2026 le autorità nazionali possono vigilare sul rispetto di questo obbligo.
- Il Digital Omnibus (Regolamento UE 2026/1744, in vigore dal 27 luglio 2026) ha confermato l’obbligo e lo ha chiarito come obbligo di mezzi: servono misure documentate, non un livello di competenza garantito.
- Dal 2 agosto 2026 sono applicabili gli obblighi di trasparenza dell’Art. 50 su chatbot, deepfake e contenuti generati dall’AI.
- L’AI Governance traduce questi obblighi in regole operative: strumenti autorizzati, dati ammessi, formazione per ruolo, supervisione umana e gestione degli incidenti.
- Il rischio più diffuso è la Shadow AI: l’uso di strumenti AI non autorizzati con dati aziendali o dei clienti.
Sai cosa succede ai tuoi dati quando un’agenzia utilizza l’intelligenza artificiale?
ChatGPT, Claude, Gemini, Copilot e gli altri strumenti basati sull’intelligenza artificiale sono entrati rapidamente nei flussi di lavoro di aziende e professionisti.
Nel 2026 sarebbe probabilmente più sorprendente trovare un’agenzia digitale che non utilizzi l’AI piuttosto che una che la utilizza quotidianamente.
Il problema, quindi, non è più stabilire se venga utilizzata l’intelligenza artificiale.
Quello che tutti si devono chiedere, quando scelgono un’agenzia, è:
Quali dati vengono inseriti nei sistemi AI, quali strumenti sono autorizzati, chi controlla gli output e chi si assume la responsabilità finale del lavoro prodotto?
Un utilizzo non governato dell’AI può infatti introdurre rischi legati alla protezione dei dati, alla riservatezza delle informazioni aziendali, alla proprietà intellettuale, alla qualità degli output, alle cosiddette “allucinazioni” dei modelli e alla conformità normativa.
Per questo in HT&T Consulting abbiamo scelto di affrontare l’intelligenza artificiale non soltanto come una nuova tecnologia, ma come un vero tema di governance aziendale.
Abbiamo strutturato un Sistema di Gestione dell’Intelligenza Artificiale (SGAI), procedure interne, responsabilità, valutazioni del rischio e un programma formale di formazione dedicato all’AI Literacy.
Cos’è l’AI Governance?
L’AI Governance è l’insieme di policy, responsabilità, procedure e controlli con cui un’organizzazione governa l’utilizzo dell’intelligenza artificiale.
In un’agenzia digitale significa definire quali strumenti AI possono essere utilizzati, quali informazioni possono essere elaborate, come vengono valutati i rischi, come viene formato il personale, quali controlli umani vengono applicati agli output e come vengono gestiti eventuali incidenti o utilizzi impropri.
Il concetto è coerente anche con l’approccio dei moderni sistemi di gestione dell’intelligenza artificiale. La norma internazionale ISO/IEC 42001, ad esempio, definisce un Artificial Intelligence Management System come un sistema strutturato di politiche, obiettivi e processi destinati a governare responsabilmente lo sviluppo, la fornitura o l’utilizzo dei sistemi AI.
Avere un SGAI non significa automaticamente essere certificati ISO/IEC 42001: la certificazione rappresenta un percorso specifico e distinto. Il principio di fondo, tuttavia, è lo stesso: l’AI deve essere governata come un processo aziendale, non utilizzata come un insieme incontrollato di strumenti.
Il problema della Shadow AI
Una delle criticità più sottovalutate nelle organizzazioni è la cosiddetta Shadow AI: l’utilizzo autonomo di servizi e strumenti di intelligenza artificiale al di fuori delle policy e dei sistemi approvati dall’azienda.
Può accadere, per esempio, che un collaboratore inserisca all’interno di un servizio AI gratuito un documento ricevuto da un cliente, una porzione di codice proprietario, dati estratti da un CRM, una strategia commerciale o informazioni coperte da accordi di riservatezza.
Il problema non è necessariamente lo strumento utilizzato, ma l’assenza di una regola che stabilisca cosa possa essere fatto con quello strumento.
Per questo la Governance AI deve partire da una classificazione chiara degli ambienti e dei casi d’uso autorizzati, insieme alle regole di base sulla sicurezza degli accessi, come password manager aziendali e autenticazione a due fattori.
Il “semaforo” degli strumenti AI: cosa può entrare e dove
La policy interna HT&T distingue gli strumenti AI in differenti classi operative sulla base del livello di controllo, delle caratteristiche del servizio e dei dati che possono essere trattati.
Classe A: Ambienti aziendali gestiti
Strumenti e licenze selezionati per l’utilizzo professionale e configurati secondo le policy aziendali.
Sono gli ambienti privilegiati per le attività operative che possono richiedere maggiori livelli di controllo, sempre nel rispetto delle specifiche condizioni del servizio e delle regole interne sul trattamento delle informazioni.
Classe B: Strumenti pubblici autorizzati
Possono essere utilizzati soltanto per attività compatibili con la loro classificazione.
Non possono essere inseriti dati personali, credenziali, codice proprietario, informazioni confidenziali del cliente o documenti soggetti a NDA quando le condizioni definite dalla policy non lo consentono.
Classe C: Strumenti non autorizzati
Non possono essere utilizzati nell’operatività aziendale fino al completamento della relativa valutazione.
L’introduzione di un nuovo strumento AI non dipende quindi dalla preferenza del singolo collaboratore, ma da un processo di verifica e autorizzazione.
È una differenza importante: AI Governance non significa vietare l’intelligenza artificiale, ma creare le condizioni per poterla utilizzare realmente e in sicurezza.
AI Literacy: perché sapere usare ChatGPT non basta
L’Articolo 4 dell’EU AI Act introduce un principio particolarmente importante per tutte le organizzazioni che utilizzano sistemi di intelligenza artificiale.
Provider e deployer devono adottare misure per sostenere lo sviluppo dell’AI Literacy del personale e delle altre persone che utilizzano sistemi AI per loro conto, considerando conoscenze tecniche, esperienza, istruzione, formazione e contesto di utilizzo.
L’obbligo è applicabile dal 2 febbraio 2025. Dal 3 agosto 2026 le autorità nazionali di vigilanza possono verificarne il rispetto.
Cosa è cambiato con il Digital Omnibus
Il Regolamento (UE) 2026/1744, il cosiddetto Digital Omnibus sull’AI, è in vigore dal 27 luglio 2026 e ha riscritto l’Articolo 4. L’obbligo per le aziende non è stato eliminato: è stato chiarito come obbligo di mezzi. Provider e deployer devono adottare misure per sostenere l’AI Literacy, ma non devono garantire un determinato livello di competenza di ogni singola persona. Commissione europea e Stati membri hanno inoltre il compito di facilitare questi percorsi, con un’attenzione specifica alle PMI.
In pratica, per un’azienda conta poter dimostrare cosa ha fatto: quale formazione ha erogato, a chi, con quali contenuti e con quali aggiornamenti.
In Italia il quadro è completato dalla Legge 23 settembre 2025, n. 132, la prima legge nazionale sull’intelligenza artificiale, in vigore dal 10 ottobre 2025. Tra le altre disposizioni, prevede per le professioni intellettuali l’obbligo di informare il cliente sui sistemi di AI utilizzati nell’attività professionale: un ulteriore segnale di come trasparenza e responsabilità nell’uso dell’AI siano diventate parte del rapporto con il cliente.
La Commissione europea chiarisce inoltre che non esiste un unico percorso formativo valido per tutti: le misure devono essere costruite considerando il ruolo dell’organizzazione, le persone coinvolte, i sistemi utilizzati e i relativi rischi.
Un webmarketer, un project manager, uno sviluppatore e chi si occupa di governance non hanno bisogno della stessa formazione AI.
Per questo HT&T ha formalizzato un programma interno di formazione e registrazione delle competenze che distingue diversi livelli di utilizzo dell’intelligenza artificiale.
AI-1 – Base
Principi fondamentali dell’AI, privacy, sicurezza, compliance, utilizzo responsabile degli strumenti, riconoscimento dei principali rischi e regole aziendali.
AI-2 – Operativo
Utilizzo professionale dei sistemi generativi, prompt engineering, verifica degli output, gestione delle allucinazioni, fact-checking e applicazione nei processi di marketing, comunicazione e project management.
AI-3 – Avanzato
Integrazioni API, automazioni, RAG, agenti AI, protocolli di interoperabilità, sviluppo software e aspetti tecnici e di sicurezza collegati all’introduzione di sistemi AI nei processi.
AI-4 – Governance
Risk Assessment, valutazione dei fornitori, audit interni, supervisione, gestione degli incidenti, aggiornamento delle policy e monitoraggio del sistema di gestione.
Per approfondire gli obblighi e le scadenze del regolamento abbiamo dedicato una guida specifica alle implicazioni dell’AI Act per aziende, chatbot e contenuti generati dall’intelligenza artificiale.
Human Oversight: l’AI propone, la responsabilità rimane umana
Uno dei principi della nostra Governance è che l’intelligenza artificiale non sostituisca automaticamente la responsabilità professionale.
Un modello generativo può accelerare un’analisi, proporre un testo, aiutare uno sviluppatore a individuare una soluzione o elaborare grandi quantità di informazioni. Questo non significa che il suo output debba essere considerato automaticamente corretto.
L’output di un sistema AI è un input per il professionista, non una delega della responsabilità.
Per le attività che lo richiedono vengono quindi previsti processi di verifica umana, controllo editoriale, fact-checking, code review o validazione da parte del responsabile del progetto.
Questo principio assume particolare importanza anche quando l’intelligenza artificiale viene utilizzata per produrre informazioni destinate al pubblico.
Trasparenza, contenuti generati dall’AI e Articolo 50
L’Articolo 50 dell’AI Act disciplina specifici obblighi di trasparenza per determinati sistemi e utilizzi dell’intelligenza artificiale. Questi obblighi sono applicabili dal 2 agosto 2026. Per i sistemi generativi già immessi sul mercato prima di quella data, il Digital Omnibus prevede un periodo transitorio per la marcatura leggibile dalle macchine degli output fino al 2 dicembre 2026.
Tra le diverse disposizioni, il regolamento prevede requisiti relativi alla riconoscibilità degli output artificialmente generati o manipolati e specifiche regole per chatbot, deepfake e determinati contenuti destinati a informare il pubblico.
Non significa che qualsiasi contenuto realizzato con il supporto dell’AI debba automaticamente mostrare un’etichetta identica in ogni situazione. Gli obblighi dipendono dal ruolo del soggetto, dalla natura del sistema e dal contesto di utilizzo.
Per i contenuti testuali pubblicati con finalità informative, ad esempio, il regolamento contempla anche il caso in cui sia presente un processo di revisione o controllo editoriale umano e una persona fisica o giuridica mantenga la responsabilità editoriale.
Tecnologie come Content Credentials e C2PA stanno parallelamente creando un’infrastruttura tecnica attraverso la quale origine e modifiche dei contenuti digitali possono essere rese verificabili.
Abbiamo approfondito questi temi negli articoli Watermark AI: quando l’AI firma ciò che scrive e Cos’è la C2PA: il passaporto digitale dei media.
L’AI Governance non può vivere isolata dalla sicurezza aziendale
Un sistema di gestione dell’intelligenza artificiale è realmente utile quando non rappresenta un documento separato dal resto dell’organizzazione.
Deve dialogare con processi già esistenti: sicurezza delle informazioni, controllo degli accessi, gestione dei fornitori, formazione, gestione degli incidenti, continuità operativa, qualità e protezione dei dati.
In HT&T questo percorso si inserisce in un sistema aziendale già strutturato e certificato che comprende, tra le altre, ISO 9001 per la qualità, ISO/IEC 27001 per la sicurezza delle informazioni, ISO/IEC 27017 e ISO/IEC 27018 per gli ambiti cloud e protezione delle informazioni personali nei servizi cloud, oltre alla UNI/PdR 125.
Non approfondiamo qui le singole certificazioni perché ne abbiamo già parlato nell’articolo dedicato al nostro sistema certificato di governance, qualità e sicurezza.
Lo stesso approccio è alla base del percorso che ha portato HT&T al riconoscimento come PMI Innovativa: utilizzare l’innovazione come processo industrializzato e governato, non come semplice sperimentazione tecnologica.
Come capire se un’agenzia utilizza l’AI in modo sicuro?
Quando un’azienda seleziona un fornitore digitale, ormai ha senso valutare anche il modo in cui quel fornitore utilizza l’intelligenza artificiale.
La domanda “utilizzate l’AI?” dice poco. Quasi tutti oggi possono rispondere di sì.
Sono molto più interessanti domande come queste:
Checklist per valutare un partner digitale
- Esiste una policy aziendale formalizzata sull’utilizzo dell’intelligenza artificiale?
- Gli strumenti AI utilizzati dal personale vengono preventivamente valutati e autorizzati?
- È stabilito quali dati possono essere inseriti nei sistemi AI e quali invece sono vietati?
- Esiste una procedura per valutare nuovi strumenti e nuovi fornitori AI?
- Il personale riceve una formazione specifica sull’AI Literacy?
- La formazione cambia in base al ruolo e al livello di rischio?
- Gli output AI destinati ai clienti vengono sottoposti a supervisione umana?
- Esistono procedure per segnalare e gestire incidenti o utilizzi impropri?
- Le responsabilità sull’utilizzo dell’AI sono chiaramente assegnate?
- AI Governance, privacy e sicurezza delle informazioni sono integrate tra loro?
Un fornitore strutturato dovrebbe essere in grado di rispondere a queste domande in modo chiaro, senza limitarsi ad affermare genericamente di utilizzare “strumenti enterprise” o “AI sicura”.
Cosa cambia concretamente per il cliente?
Un Sistema di Gestione AI non serve a produrre documenti da conservare in archivio. Deve tradursi in comportamenti operativi.
Dati controllati → Strumenti controllati → Output verificati → Responsabilità umana
Maggiore controllo sui dati
Il personale sa quali informazioni può utilizzare nei diversi ambienti e quali dati richiedono invece maggiori cautele o non devono essere trasferiti a servizi esterni.
Minore rischio di Shadow AI
L’adozione di strumenti viene governata dall’organizzazione e non lasciata esclusivamente alle decisioni individuali.
Output più affidabili
Procedure di verifica, fact-checking e supervisione riducono il rischio che errori dei sistemi generativi arrivino direttamente al cliente o al pubblico.
Responsabilità definite
L’AI supporta il lavoro, ma non elimina la responsabilità del professionista e dell’organizzazione che erogano il servizio.
Maggiore tracciabilità
Policy, valutazioni, formazione e procedure permettono di ricostruire il modo in cui l’intelligenza artificiale viene utilizzata all’interno dei processi aziendali.
Governare l’AI significa poterla utilizzare meglio
Può sembrare che procedure, autorizzazioni e controlli rendano più difficile utilizzare l’intelligenza artificiale.
Nella pratica accade spesso il contrario.
Quando non esistono regole, un’organizzazione oscilla facilmente tra due estremi: lasciare che ogni persona utilizzi liberamente qualsiasi strumento oppure bloccare l’AI per timore dei rischi.
Una governance strutturata crea invece uno spazio nel quale sperimentazione e innovazione possono avvenire con maggiore consapevolezza.
Governare l’AI non significa utilizzarla meno. Significa poterla utilizzare di più, sapendo dove sono i limiti.
Quando scegli un partner digitale, chiedigli anche come utilizza l’AI
L’intelligenza artificiale può aumentare produttività, velocità di analisi e capacità di innovazione. Ma la tecnologia, da sola, non dice nulla sulla qualità del processo con cui viene utilizzata.
Per un’azienda che affida a un partner dati, piattaforme digitali, codice, campagne, contenuti e strategie, oggi diventa quindi ragionevole valutare anche la sua maturità nell’utilizzo dell’AI.
Non basta sapere quali strumenti utilizza.
È importante capire quali dati può inserire, quali controlli applica, come forma le persone, come valuta i nuovi sistemi e chi mantiene la responsabilità degli output.
È lo stesso principio che abbiamo applicato ai nostri processi in HT&T Consulting: utilizzare l’intelligenza artificiale come amplificatore delle competenze, mantenendo governance, sicurezza e controllo umano.
Cerchi un’agenzia digitale strutturata, con processi sicuri e attenzione alla protezione dei tuoi dati?
Possiamo affiancarti nel tuo percorso di crescita, dallo sviluppo di piattaforme e progetti digitali alle attività di performance marketing, fino all’integrazione di strumenti, automazioni e sistemi di intelligenza artificiale.
Lavoriamo con un approccio strutturato, orientato a sicurezza, controllo e governance, per costruire soluzioni coerenti con i dati, i rischi e gli obiettivi della tua organizzazione.
Domande frequenti sull’AI Governance in agenzia
Cos’è un Sistema di Gestione dell’Intelligenza Artificiale?
È un insieme strutturato di policy, responsabilità, procedure e controlli utilizzati da un’organizzazione per governare l’introduzione e l’utilizzo dei sistemi di intelligenza artificiale. Può comprendere inventario degli strumenti, valutazione dei rischi, formazione, supervisione umana, gestione dei fornitori e procedure per gli incidenti.
L’AI Act obbliga le aziende a fare formazione sull’intelligenza artificiale?
L’Articolo 4 dell’AI Act richiede a provider e deployer di adottare misure per sostenere lo sviluppo dell’AI Literacy del personale e delle altre persone che utilizzano sistemi AI per loro conto, considerando competenze, esperienza, formazione e contesto di utilizzo.
Cosa cambia con il Digital Omnibus sull’AI?
Il Regolamento (UE) 2026/1744, in vigore dal 27 luglio 2026, modifica alcune parti dell’AI Act. Per l’AI Literacy conferma l’obbligo per provider e deployer, chiarendolo come obbligo di mezzi. Rinvia inoltre gli obblighi per i sistemi ad alto rischio: al 2 dicembre 2027 per quelli dell’Allegato III e al 2 agosto 2028 per quelli integrati nei prodotti dell’Allegato I. Gli obblighi di trasparenza dell’Articolo 50 restano applicabili dal 2 agosto 2026.
Cosa deve contenere una policy aziendale sull’intelligenza artificiale?
Una policy AI efficace indica almeno: quali strumenti sono autorizzati e con quali classi di dati; quali informazioni non possono mai essere inserite; chi approva l’introduzione di nuovi strumenti; quale formazione è prevista per ciascun ruolo; quali output richiedono una verifica umana; come si segnalano e gestiscono incidenti e utilizzi impropri; chi è responsabile dell’aggiornamento della policy.
SGAI e certificazione ISO/IEC 42001 sono la stessa cosa?
No. Un’organizzazione può strutturare un proprio Sistema di Gestione dell’Intelligenza Artificiale, mentre ISO/IEC 42001 è uno standard internazionale che definisce specifici requisiti per un Artificial Intelligence Management System. Una certificazione ISO/IEC 42001 richiede un percorso specifico di valutazione e certificazione.
Un’agenzia può inserire i dati dei clienti in ChatGPT o altri sistemi AI?
Non esiste una risposta valida per qualsiasi dato, strumento o configurazione. Devono essere valutati il tipo di informazione, le condizioni del servizio, le impostazioni dell’account, le basi giuridiche applicabili, gli accordi con il cliente e le policy dell’organizzazione. Per questo è importante stabilire preventivamente quali ambienti possano essere utilizzati e con quali categorie di dati.
Cos’è la Shadow AI?
È l’utilizzo di strumenti o servizi di intelligenza artificiale al di fuori dei processi, delle autorizzazioni o delle policy definite dall’organizzazione. Può aumentare il rischio di trattamento improprio di informazioni riservate, dati personali o proprietà intellettuale.
Come scegliere un’agenzia che utilizza l’AI in modo sicuro?
È utile verificare se l’agenzia possiede policy AI formalizzate, processi di valutazione degli strumenti, regole sul trattamento dei dati, programmi di AI Literacy, procedure di Human Oversight e un sistema di gestione degli incidenti. Anche certificazioni nell’ambito della sicurezza delle informazioni possono fornire ulteriori elementi per valutare la maturità organizzativa del fornitore.
Fonti e approfondimenti istituzionali
Regolamento Europeo sull’Intelligenza Artificiale
Testo ufficiale del Regolamento (UE) 2024/1689 – Artificial Intelligence Act.
Commissione europea – AI Literacy
Domande e risposte della Commissione europea sull’applicazione dell’Articolo 4 e sulle misure di AI Literacy.
Digital Omnibus sull’AI
Regolamento (UE) 2026/1744, che modifica l’AI Act: Articolo 4, scadenze per i sistemi ad alto rischio e periodi transitori.
Legge italiana sull’intelligenza artificiale
Legge 23 settembre 2025, n. 132: disposizioni e deleghe al Governo in materia di intelligenza artificiale.
ISO/IEC 42001
Standard internazionale dedicato ai sistemi di gestione dell’intelligenza artificiale.
Continua a leggere
25 minuti di lettura
16 minuti di lettura

E fa consumare meno energia.
Per tornare alla pagina che stavi visitando ti basterà cliccare o scorrere.